Generelt sett er informasjonssikkerhet å beskytte informasjonsverdier mot skade. En informasjonsverdi kan være selve informasjonen, men også ressurser for behandling av informasjonen og ressurser som påvirkes av informasjonsbehandlingen. Eksempler på informasjonsverdier er data, programvare, IT-systemer, IT-utstyr og -infrastruktur, applikasjoner, menneskelige ressurser, og indirekte også fysiske prosesser som styres eller påvirkes av alt dette. Det fins altså ingen tydelig avgrensning av hva som kan være en informasjonsverdi.
På den annen side fins det en klar definisjon på hvordan informasjonsverdier kan skades, nemlig gjennom brudd på konfidensialitet, integritet eller tilgjengelighet. Målsettingen for informasjonssikkerhet er dermed å opprettholde Konfidensialitet, Integritet og Tilgjengelighet (forkortet KIT) for informasjonsverdier. På engelsk kalles sikkerhetsmålene Confidentiality, Integrity and Availability, forkortet som CIA. Dette kalles ofte KIT-triaden, typisk illustrert som i figuren nedenfor.
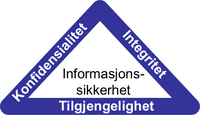
En slik måte å definere informasjonssikkerhet på, eller lignende definisjoner, er å finne i en rekke standarder og rammeverk, hvor den internasjonale standarden ISO/IEC 27000 er et prominent eksempel. Denne standarden definerer informasjonssikkerhet som følger:
| Informasjonssikkerhet er beskyttelse av informasjonens konfidensialitet, integritet og tilgjengelighet. I tillegg kan andre egenskaper, f.eks. autentisitet, sporbarhet, ubenektelighet og pålitelighet, omfattes. (ISO/IEC 27000) |
Den første setningen i definisjonen ovenfor er intuitivt lett å forstå og stemmer med KIT-triaden, men den andre setningen bringer inn relativt avanserte begreper som kan gjøre det vanskelig å forstå nøyaktig hva som menes med informasjonssikkerhet. For å rydde opp i forvirringen er et enkelt råd rett og slett å se bort fra den andre setningen i definisjonen fra ISO/IEC 27000. Forklaringen på at den andre setningen likevel står der, er at den måtte inkluderes for å oppnå konsensus i standardiseringskomiteen. Tenk deg at representanter fra mange land rundt i verden er samlet i et standardiseringsmøte for å bli enige om en definisjon. Alle er enige om den første setningen, men noen argumenterer sterkt for at begrepene i den andre setningen også må inkluderes. I slike tilfeller kan definisjonen bli bestemt ved avstemning, der ordlyden noen ganger kan høres ut som et kompromiss.
I definisjonen over er viktig å ikke tolke begrepet "informasjon" kun som data, men mer generelt som informasjonsverdier, som beskrevet øverst på denne siden. Det er en historisk grunn til at ISO/IEC-standarden bruker begrepet "informasjon". Definisjonen kommer fra 1980-tallet da internett ikke fantes og det kun dreide seg om å beskytte data lagret på isolerte datamaskiner, og internett ikke fantes.
Informasjonssikkerhet er stort sett ekvivalent med begrepene cybersikkerhet og digital sikkerhet. Samtidig defineres informasjonssikkerhet på en mer abstrakt måte enn digital sikkerhet og cybersikkerhet som er mer konkret og intuitivt lettere å forstå for folk flest.