Et leveransekjedeangrep betyr at trusselaktøren først angriper og kompromitterer produkter og tjenester hos en leverandør, som deretter gjør det mulig å angripe leverandørens kunder. Dette er altså et to-trinnsangrep. En virksomhet som i utgangspunktet har god styring av informasjonssikkerhet i egen infrastruktur, kan likevel være sårbar hvis en angriper for eksempel klarer å installere en skjult bakdør i programvare som virksomheten kjøper av en leverandør. En trusselaktør som klarer å installere en bakdør i programvaren til en programvareleverandør, vil lett kunne angripe alle kunder som benytter samme programvare. På den måten kan leveransekjedeangrep være svært potente. Prinsippet for leveransekjedeangrep er illustrert i figuren nedenfor.
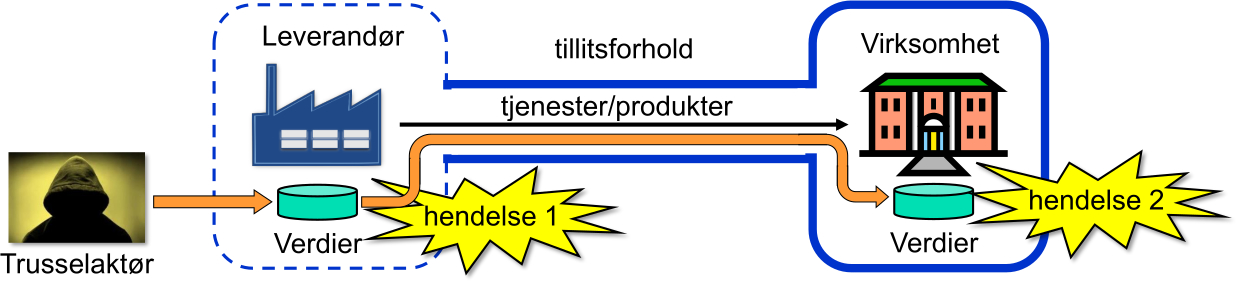 Leveransekjedeangrep.
Som vist i figuren skjer det to sikkerhetshendelser i rekkefølge. Den første hendelsen er når trusselaktøren angriper leverandøren der for eksempel en skjult bakdør eller løsepengevirus blir installert i programvaren som leverandøren utvikler og selger. Den andre sikkerhetshendelsen skjer når trusselaktøren utnytter kompromittert programvare eller maskinvare ved å skaffe seg uautorisert tilgang til virksomhetens systemer, eller ved å gjennomføre et løsepengeangrep. Fra et sikkerhetsperspektiv representerer leveransekjedene en del av angrepsflaten til virksomheten. Lange og komplekse leveransekjeder har ført til en dramatisk forstørrelse av angrepsflaten til den typiske virksomheten de siste årene. Enhver entitet som bidrar i en leveransekjede, har mulighet til å påvirke sikkerheten lenger opp i leveransekjeden. Jo lenger og mer kompleks leveransekjeden er, desto vanskeligere er det å få oversikt over trusler og sårbarheter, og desto vanskeligere er det å håndtere sikkerhetshendelser.
Hendelsene i september 2024 med sprengstoff plantet i personsøkere og walki-talkier levert til Hizbollah i Libanon er et eksempel på et leveransekjedeangrep. Som det første trinn i angrepet klarte trusselaktøren å infiltrere produksjonen og/eller leveransen av disse apparatene, slik at de ekte apparatene ble byttet ut med falske apparater fylt med sprengstoff. Disse apparatene var bygget slik at en spesifikk melding sendt som radiosignal til apparatene ville trigge detonering av sprengladingen. Som det andre trinn i angrepet kunne trusselaktøren enkelt sende meldinger samtidig til alle apparatene som dermed eksploderte samtidig.
Risikostyring for cybersikkerhet i leveransekjeder (eng. C-SCRM, Cyber Supply Chain Risk Management) er prosessen med å identifisere, vurdere og redusere risikoene knyttet til den distribuerte og sammenkoblede strukturen til IT/OT-produkt- og tjenesteleveransekjeder. En anerkjent veileder for C-SCRM er NISTs SP 800-161 Rev. 1 Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations (2022). Dette dekkes også av NSMs grunnprinsipp 2.1: Ivareta sikkerhet i anskaffelses- og utviklingsprosesser.
Det vil alltid inngå leveranser av komponenter, verktøy og tjenester i utvikling og drift av systemer. C-SCRM dekker derfor hele livssyklusen til et system (inkludert design, utvikling, anskaffelse, testing, idriftsetting og vedlikehold) ettersom trusler og sårbarheter i forsyningskjeden med vilje eller utilsiktet kan kompromittere et IT-produkt eller -tjeneste på et hvilket som helst stadium. Relevante aspekter for sikkerhet i leveransekjeden bør inkluderes i kontrakter og tjenestenivåavtaler (eng. Service Level Agreement, SLA), som f.eks.
- Rapportering og varslingsplikt om cybersikkerhetsrelaterte ting som sikkerhetshendelser sikkerhetspolicyer og endringer av eierstruktur
- Tilsyn og revisjonsrapporter om cybersikkerhet
- Nivå for risikoaksept hos underleverandør
- Forventet oppetid av tjenester, og underleverandørens risikoaksept for overholdelse av denne
- Endrings- og exit-klausuler, f.eks. basert på avvik eller endring i eierstruktur
Uavhengig av formelle kontrakter og tjenestenivåavtaler bør virksomheten kartlegge og overvåke underleverandørens eierstruktur. En mulig trussel er at en underleverandør kjøpes opp av et selskap lokalisert i et land Norge ikke har sikkerhetspolitisk samarbeid med. Da er det plausibelt at myndighetene i det landet kan utnytte den nye eierens styringsrett til å angripe virksomheten via leveranse av produkter og tjenester.
En generell tilnærming til sikkerhet i leveransekjeder er å sørge for at risikostyring for digitale leveransekjeder er inkludert i virksomhetens ISMS.
Digitale stykklister (SBOM) er et virkemiddel for å holde oversikt over programvareleveransekjeder. Med digitale stykklister kan hver enkelt programvaremodul spores til dens utvikler eller leveandør.